AI를 무조건 쓰지 않는 것보다 중요한 것은 ‘어떤 데이터는 넣어도 되고, 어떤 데이터는 절대 외부 AI에 넣으면 안 되는가’를 명확히 구분하는 기준입니다.
특히 개인정보와 영업비밀은 단순히 ‘AI 학습 방지 옵션’을 켜는 것만으로는 완전히 안전하다고 보기 어렵습니다. 실무에서 데이터를 안전하게 보호하기 위해 꼭 지켜야 할 3가지 원칙을 정리했습니다.
1. 개인정보는 가명화하거나 삭제 후 입력하기
고객과 임직원의 이름, 연락처, 식별 번호, 계좌 정보 등 개인을 특정할 수 있는 정보는 원문 그대로 AI에 넣지 않는 것이 원칙입니다. 보고서나 메일 초안을 작성할 때는 식별자를 가명으로 치환하거나 삭제하세요.
-
이름: 홍길동 → 고객 A / 김영희 → 고객 B
-
연락처: 010-1234-5678 → 010-0000-0000
단, 가명 처리를 했더라도 사내 다른 정보와 결합해 특정 개인을 다시 유추할 수 있다면 여전히 법적 개인정보에 해당할 수 있습니다. 핵심은 ‘작업에 꼭 필요한 맥락만 남기고 식별 정보는 최소화하는 것’입니다.
2. 핵심 기밀 문서는 일반 AI에 원문으로 넣지 않기
다음과 같은 주요 자산은 특히 취급에 주의해야 합니다.
-
미공개 실적 및 재무 자료
-
출시 전 신제품 기획안 및 사업계획서
-
계약서 및 투자 관련 문서
-
핵심 소스코드 및 기술 데이터
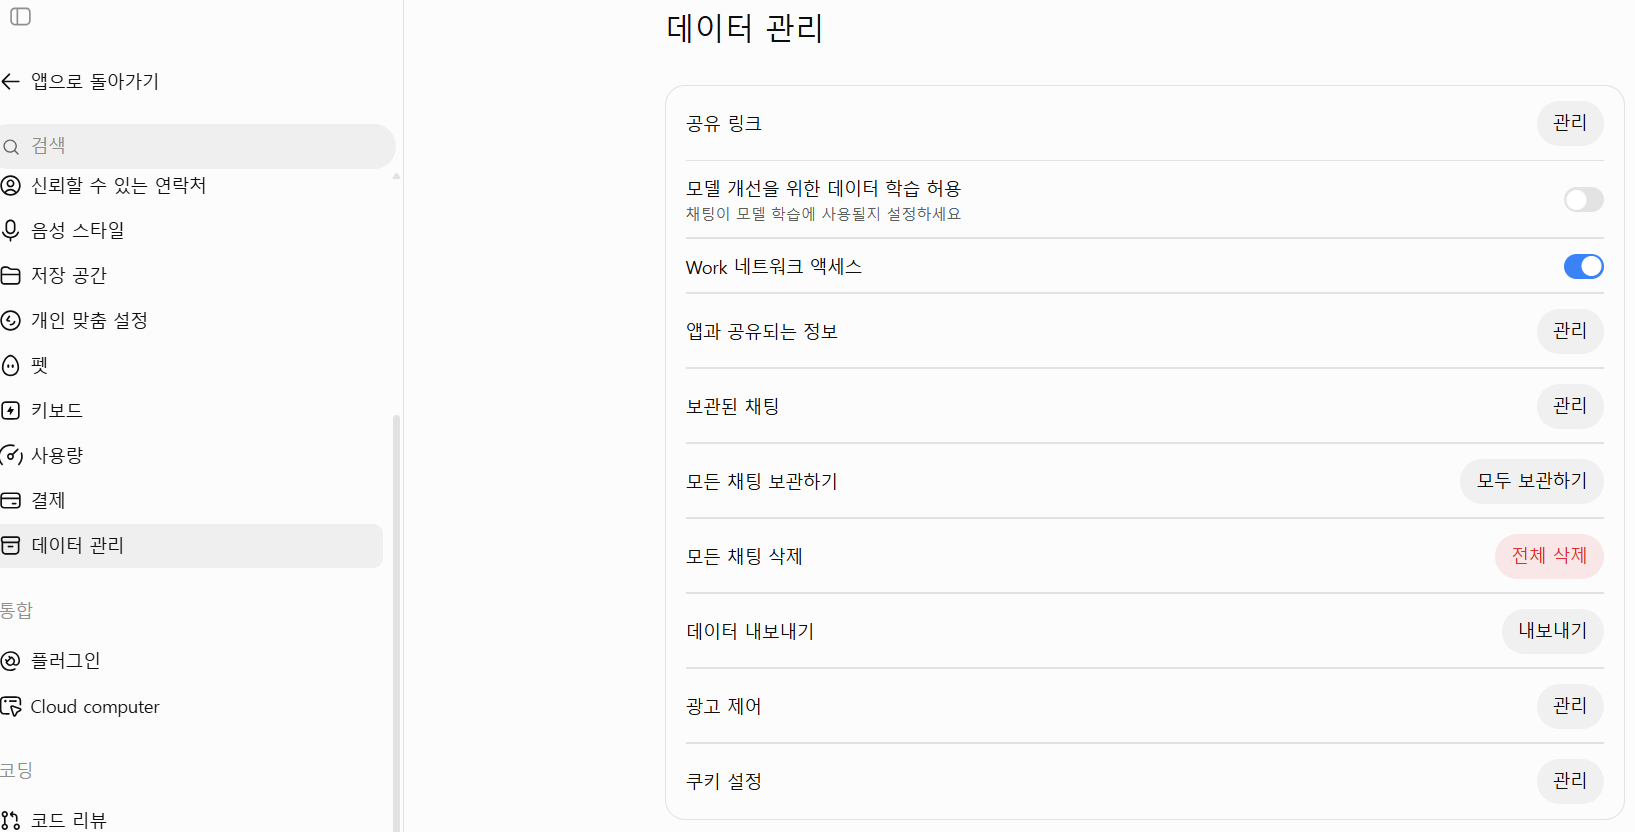
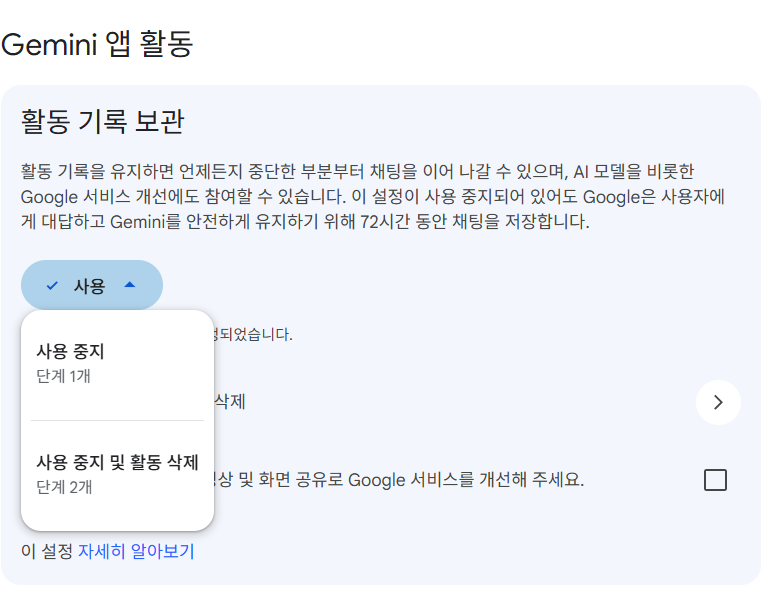
‘학습에 쓰이지 않는다’는 설정이 ‘외부 서버로 전송되지 않는다’는 것을 의미하지는 않습니다. 따라서 민감한 데이터를 다룰 때는 조직 차원에서 보안 계약이 체결된 기업용 AI 환경(Enterprise 등)을 우선 활용해야 합니다. 개인용 서비스를 써야 한다면 수치, 고객명, 조건 등 민감한 요소를 반드시 블라인드 처리한 뒤 문장 구조나 서식 교정 목적으로만 한정해 사용하세요.